


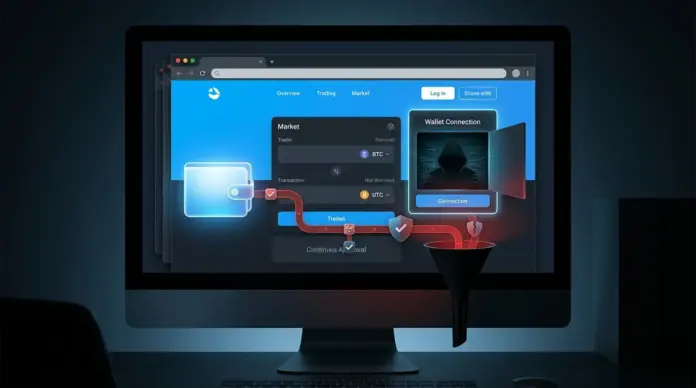
Eine bösartige Google-Anzeige, die sich als Hyperliquid ausgab, hat einem Nutzer Berichten von KuCoin und Wu Blockchain zufolge rund 550.000 US-Dollar gekostet. Der Fall verdeutlicht das Risiko gefälschter Suchanzeigen, die Nutzer auf nachgeahmte Webseiten führen und zu Wallet-Verbindungen oder Transaktionsfreigaben bewegen können.
Sicherheitsanbieter Scam Sniffer bestätigte, dass die Schwachstelle aktiv war und echte Nutzergelder gefährdete. Die geklonte Website ahmte die offizielle Hyperliquid-Oberfläche so präzise nach, dass Betroffene eine Wallet-Verbindung herstellen und Transaktionen freigeben konnten.
Wie der Google-Betrug funktionierte
Der Angriffsvektor basiert auf gefälschten Suchanzeigen, die auf präzise kopierte Domains führen. Diese Webseiten reproduzieren Layout, Namensgebung und Interaktionsabläufe, um den Eindruck einer legitimen Plattform zu erwecken. Im Fall von Hyperliquid wurden Nutzer dazu verleitet, Genehmigungen zu erteilen, durch die ein bösartiger Smart Contract im Hintergrund Vermögenswerte abziehen konnte.
Eine Seed-Phrase war für den Diebstahl nicht erforderlich. Stattdessen setzen die Täter auf betrügerische Smart-Contract-Genehmigungen, die Nutzer über WalletConnect oder injizierte Web3-Bibliotheken selbst unterschreiben. Solche Freigaben können mit unauffälligen Bezeichnungen wie „Sammeln“ oder „Vermögen verwalten“ versehen sein.
Wallet-Drainer übertreffen inzwischen Protokoll-Hacks
Laut Scam Sniffer erbeuteten Betrüger allein im Jahr 2024 rund 494 Millionen US-Dollar aus mehr als 300.000 Wallets, ein Anstieg von 67 Prozent gegenüber dem Vorjahr. Damit erreichte der Schaden durch sogenannte Wallet-Drainer nahezu das Niveau klassischer DeFi-Hacks und Bridge-Exploits.
Ethereum war 2024 das häufigste Ziel und machte laut Scam Sniffer mehr als 152 Millionen US-Dollar aus, fast 89 Prozent des Gesamtverlustes durch groß angelegte Abflüsse. Der Hyperliquid-Fall reiht sich in ähnliche Kampagnen ein: Auch gefälschte Anzeigen für Solscan am 26. April und für Aave am 20. Juni 2025 tauchten laut Scam Sniffer weit oben in den Google-Suchergebnissen auf und nutzten dieselbe Masche.
Warnsignal oder Einzelfall?
Der Fall steht für eine Verschiebung im Risikoprofil von DeFi: Verluste können durch ausbeuterische UX- und betrügerische Web-Praktiken entstehen, nicht allein durch Code-Schwachstellen in Smart Contracts. Anders als bei öffentlichkeitswirksamen Hacks richten sich Wallet-Drainer gegen einzelne Nutzer und können durch die große Zahl kompromittierter Wallets erheblichen Schaden verursachen.
Auch aufmerksame Nutzer können durch präzise nachgeahmte Webseiten getäuscht werden. Für Betroffene und potenzielle Ziele ist deshalb entscheidend, bei Wallet-Verbindungen und Transaktionsfreigaben besonders sorgfältig vorzugehen.
Was Anleger jetzt beachten sollten
Krypto-Nutzer sollten URLs grundsätzlich manuell prüfen, selbst wenn eine Anzeige offiziell wirkt, und gesponserte Suchergebnisse bei sensiblen Wallet-Verbindungen meiden. Auch die Authentizität einer Domain sollte vor dem Verbinden einer Wallet überprüft werden.
Token-Genehmigungen sollten überprüft werden, bevor größere Summen betroffen sind. Der Hyperliquid-Fall unterstreicht, dass nicht nur die zugrunde liegende Handelsplattform, sondern auch das digitale Umfeld rund um bekannte Marken ein Sicherheitsrisiko darstellen kann.
Zuletzt aktualisiert am 14. August 2026



Fragen und Antworten
Sie haben eine Frage? Unser Experten-Panel beantwortet gerne Ihre Fragen.