


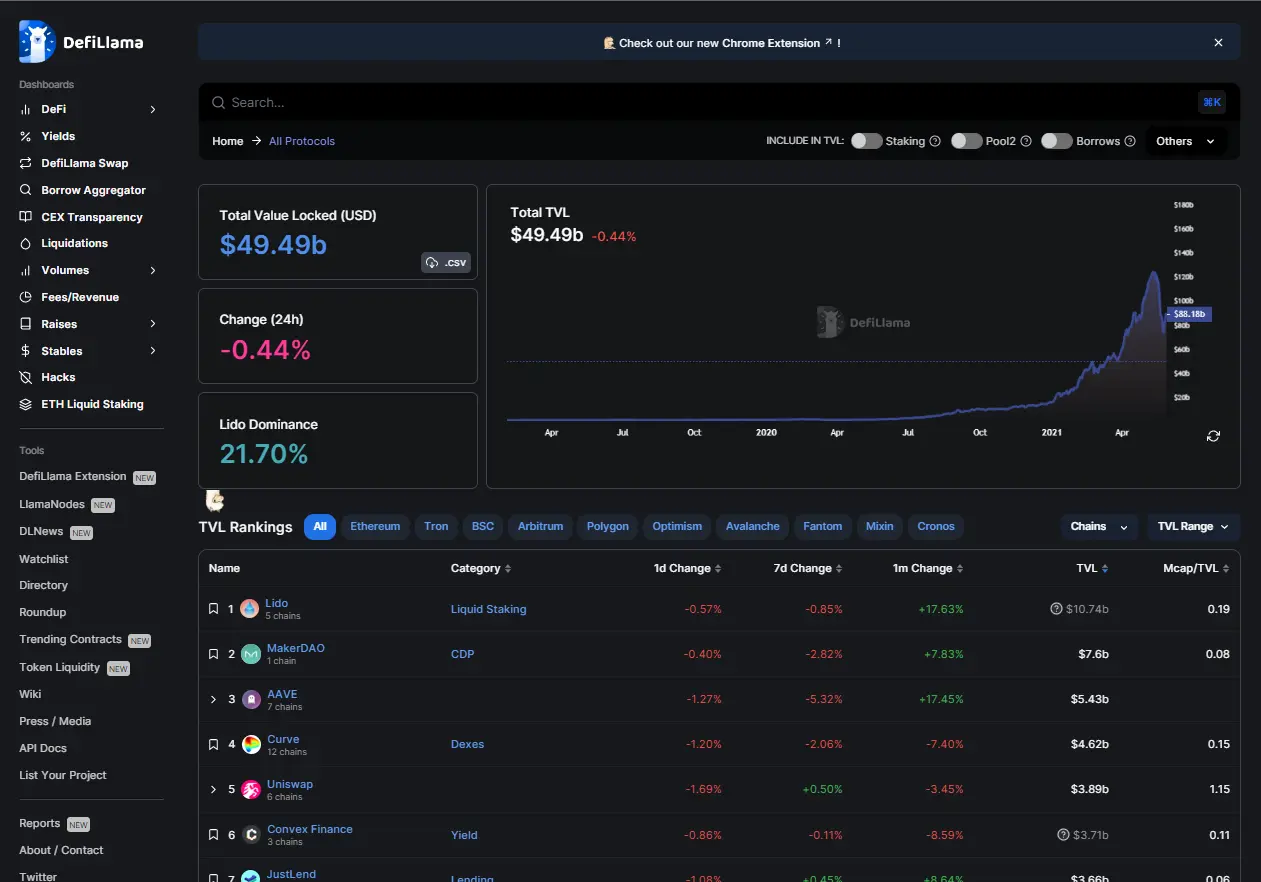
Der Start der offiziellen DeFiLlama-Mobile-App hat sich verzögert, weil eine gefälschte Version des DeFi-Analyseportals monatelang im Apple App Store verfügbar blieb. Laut 0xngmi, dem pseudonymen Gründer von DeFiLlama, führte erst der nachgewiesene Diebstahl aus einem Test-Wallet dazu, dass Apple die betrügerische App entfernte.
Das Team hatte die Fälschung nach eigenen Angaben wiederholt gemeldet, ohne dass Apple reagierte. Erst als DeFiLlama den Betrug aktiv provozierte, kam Bewegung in den Fall – ein Ablauf, der grundsätzliche Fragen zur Prüfpraxis von App-Marktplätzen bei Krypto-Anwendungen aufwirft.
Monatelange Meldungen ohne Wirkung
Laut 0xngmi lieferte das DeFiLlama-Team über Monate hinweg Belege dafür, dass die App unautorisiert den Namen und die Markenidentität der Plattform nutzte. Apple entfernte die Anwendung in dieser Zeit nicht. Erst ein kontrollierter Selbstversuch brachte den Durchbruch: Das Team zahlte einen kleinen Betrag in ein Test-Wallet ein, installierte die verdächtige App und folgte deren Anweisungen bis zur Eingabe der Seed-Phrase.
Die Gelder wurden daraufhin gestohlen. Nachdem das Team diesen Nachweis an Apple übermittelt hatte, wurde die App laut den vorliegenden Berichten innerhalb weniger Tage aus dem Store entfernt. Der Fall wurde zudem vom Account @WuBlockchain aufgegriffen, der über 0xngmis Schilderung berichtete und damit zusätzliche Aufmerksamkeit auf das Problem lenkte.
Kein Einzelfall im Krypto-App-Ökosystem
Der Vorfall reiht sich in eine Serie ähnlicher Fälle ein. Im April 2026 identifizierten Sicherheitsforscher eine Kampagne mit 26 gefälschten Krypto-Wallet-Apps im Apple App Store, die Marken wie Coinbase, Ledger, MetaMask und Trust Wallet imitierten und gezielt auf das Abgreifen von Seed-Phrasen und privaten Schlüsseln ausgelegt waren.
Auch Apple selbst stand deswegen bereits in der Kritik: Im Juli 2026 verklagten drei Nutzer den Konzern, nachdem sie über eine gefälschte Sparrow-Wallet-App im App Store rund 1,8 Millionen US-Dollar in Bitcoin verloren hatten – obwohl die echte Sparrow Wallet gar keine offizielle iOS-Anwendung anbietet. Solche Fälle zeigen: Ein Listing im App Store ist keine Garantie für Authentizität, sondern lediglich ein erster, oft trügerischer Anschein von Seriosität.
Was Anleger jetzt beachten sollten
Für Privatanleger bedeutet der Fall vor allem eines: Vor der Installation einer Krypto-App sollte immer die offizielle Projekt-Website geprüft und Entwicklername sowie Links abgeglichen werden. Eine Seed-Phrase gehört grundsätzlich in keine Anwendung, deren Herkunft nicht zweifelsfrei verifiziert wurde – auch nicht, wenn die App scheinbar von einer bekannten Marke stammt.
- Wallet-Apps ausschließlich über verlinkte offizielle Kanäle des jeweiligen Projekts herunterladen
- Entwicklername und App-Store-Listing mit den offiziellen Angaben auf der Projekt-Website abgleichen
- Bei Aufforderung zur Eingabe der Seed-Phrase grundsätzlich misstrauisch bleiben
- Kleine Testbeträge nutzen, bevor größere Summen in eine neue App investiert werden
Sicherheitsrisiko jenseits der Blockchain
Der DeFiLlama-Fall verdeutlicht, dass die eigentliche Schwachstelle nicht in der Blockchain-Technologie liegt, sondern im Vertrauen der Nutzer gegenüber vermeintlich offiziellen Vertriebskanälen. Eine Seed-Phrase lässt sich, anders als ein Passwort, nicht einfach zurücksetzen – wer sie preisgibt, riskiert den vollständigen Kontrollverlust über sein Wallet.
Solange betrügerische Anwendungen über bekannte App-Marktplätze auftauchen können, bleibt die eigenständige Überprüfung für Krypto-Nutzer eine wichtige Schutzmaßnahme. Die Präsenz einer App im Store allein ist kein Nachweis dafür, dass sie tatsächlich von dem Unternehmen stammt, dessen Namen sie trägt.
Zuletzt aktualisiert am 17. August 2026



Fragen und Antworten
Sie haben eine Frage? Unser Experten-Panel beantwortet gerne Ihre Fragen.