


Der Hardware-Wallet-Anbieter SafePal sieht sich mit den Folgen eines erheblichen Sicherheitsvorfalls konfrontiert: Eine Schwachstelle in einem Plugin zur Bestellverfolgung hat die persönlichen Daten von insgesamt 39.798 Kunden offengelegt. Zwar blieben Krypto-Guthaben und private Schlüssel nach Unternehmensangaben unangetastet, doch für die Betroffenen steigt das Risiko gezielter Phishing-Angriffe erheblich.
Schwachstelle im Bestell-Plugin offengelegt
Betroffen sind Kunden, die zwischen dem 2. März 2025 und dem 11. April 2026 Bestellungen bei SafePal aufgegeben haben. Wie am 16. August 2026 bekannt wurde, umfassen die kompromittierten Informationen Namen, E-Mail-Adressen, Lieferanschriften, Telefonnummern sowie konkrete Bestelldetails.
Das Unternehmen betonte im Zuge der Aufarbeitung, dass weder Seed-Phrasen noch private Schlüssel, Passwörter oder Krypto-Guthaben durch das Leck gefährdet wurden. Auch Bankdaten, Kreditkartennummern, allgemeine Zahlungsdetails und Kopien von Regierungsausweisen sollen laut Firmenangaben nicht betroffen sein.
Erhöhtes Phishing-Risiko für Betroffene
Trotz der Sicherheit der digitalen Vermögenswerte auf den Geräten selbst warnen Fachleute vor den indirekten Folgen für Nutzer. Betroffene sind einem deutlich erhöhten Risiko für Phishing-Angriffe und Identitätsbetrug ausgesetzt, da Angreifer die erbeuteten Adress- und Kontaktdaten für gezielte Betrugsversuche per E-Mail oder Post nutzen könnten.
SafePal hat nach eigenen Angaben bereits reagiert und mehr als 30 Phishing-Websites entfernen lassen, die im Zusammenhang mit dem Vorfall standen. Die zugrundeliegende Schwachstelle im Bestell-Plugin wurde inzwischen durch einen Patch geschlossen. Betroffene Kunden wurden benachrichtigt, und eine spezielle Überprüfungsseite ermöglicht es Nutzern, ihren individuellen Status zu kontrollieren.
Datenaufbewahrung wird drastisch verkürzt
Als direkte Konsequenz kündigte der Wallet-Hersteller eine grundlegende Änderung seiner Datenaufbewahrungsstrategie an. Statt Kaufdatensätze wie bisher zwölf Monate zu speichern, werden diese Informationen künftig bereits nach 90 Tagen aus den Systemen entfernt. Damit soll das potenzielle Ausmaß künftiger Datenabflüsse begrenzt werden.
Zur weiteren unabhängigen Aufarbeitung hat SafePal zudem ein spezialisiertes Sicherheitsunternehmen mit einer umfassenden Prüfung der Systeme beauftragt. Erste Hinweise auf den Vorfall waren bereits im Mai 2026 auf Reddit aufgetaucht, während die offizielle Offenlegung des Umfangs erst jetzt erfolgte; die Zahl von 39.798 betroffenen Kunden stammt dabei aus externen Schätzungen.
Parallelen zum Ledger-Leck von 2020
In der Branche werden Parallelen zum massiven Datenleck bei Wettbewerber Ledger aus dem Jahr 2020 gezogen, das damals ähnliche Debatten über die Sicherheit von Kundendaten bei Hardware-Anbietern auslöste.
Was Betroffene jetzt beachten sollten
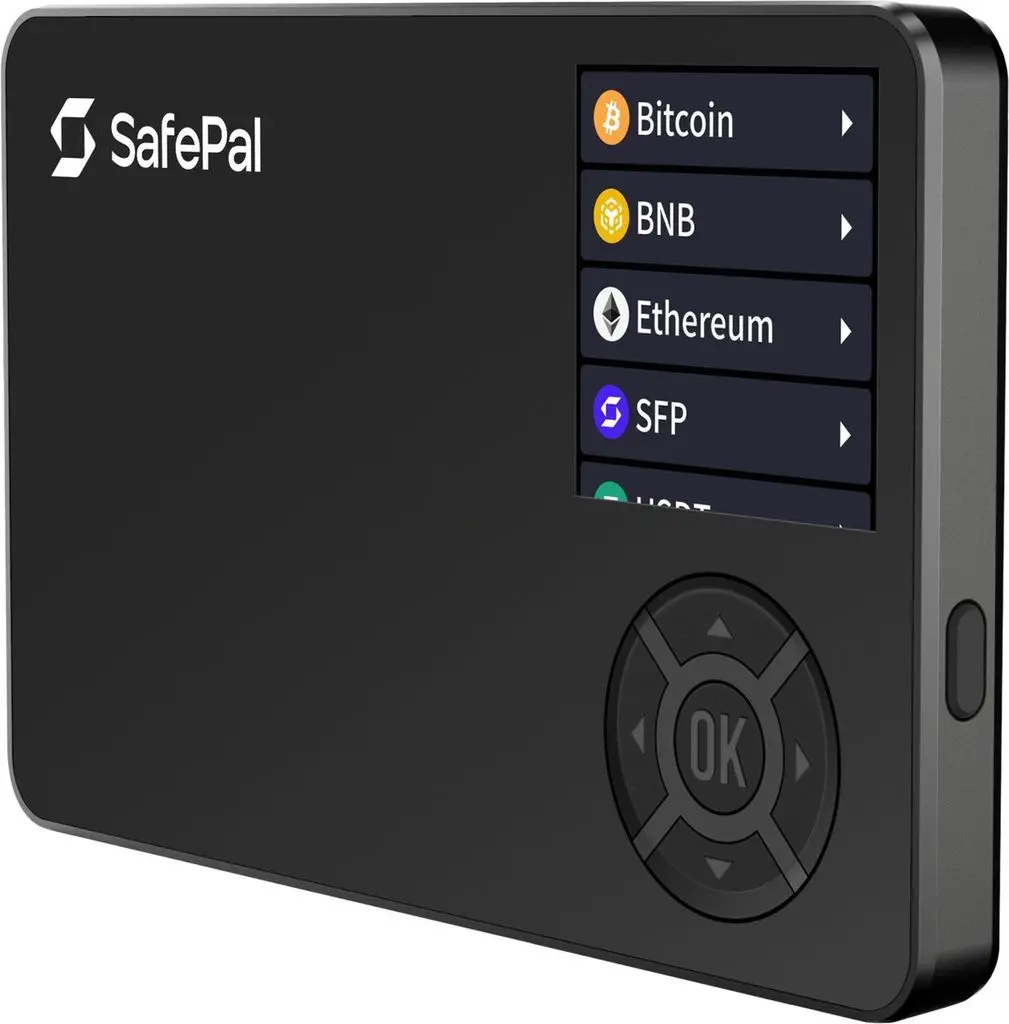
SafePal ist ein von Binance Labs unterstütztes Unternehmen und bekannt für sein Modell SafePal S1, eine sogenannte Air-Gapped-Wallet ohne direkte Internetverbindung. Ein besonderes Merkmal des Anbieters ist zudem, dass für Erwerb und Nutzung keine Identitätsprüfung (KYC) erforderlich ist.
Betroffene sollten gegenüber unerwarteten E-Mails, Nachrichten oder Postsendungen besonders wachsam sein. Die offengelegten Kontakt- und Adressdaten könnten für gezielte Betrugsversuche genutzt werden, auch wenn die eigenen Krypto-Bestände durch das Leck nach Unternehmensangaben nicht unmittelbar gefährdet wurden. Der Fall verdeutlicht die Bedeutung des Schutzes personenbezogener Daten in Bestell- und Fulfillment-Prozessen von Wallet-Herstellern.
Zuletzt aktualisiert am 17. August 2026



Fragen und Antworten
Sie haben eine Frage? Unser Experten-Panel beantwortet gerne Ihre Fragen.